ニュース

Patch the Planetとは|AIが見つけたPHP脆弱性と5段階の対応
2026年10月21日、OpenAIは「Patch the Planet」の取り組みを通じて、オープンソースのプログラミング言語PHPの重大な脆弱性への対応を主導したと発表しました。脆弱性はCalifがOpenAIのモデル「GPT‑5.6 Sol」を使って特定し、PHPのメンテナー(ソフトウェアを保守する開発者)が修正とリリースを主導しました。OpenAIはあわせて、AIによる脆弱性の発見が増えることを見据えた5段階の対応の枠組みを提案しています。
本記事では、Patch the Planetの発表内容、5段階の枠組み、PHPを利用するサイト運営者が確認したいことを整理します。
Patch the PlanetとPHP脆弱性の発表の概要
OpenAIは、PHPの重大な脆弱性への対応を過去2か月にわたって主導してきたと説明しています。PHPは、ウェブサイトやウェブアプリケーションの実行に使われるオープンソースのプログラミング言語です。
| 項目 | 発表内容 |
|---|---|
| 発表日・発表元 | 2026年10月21日・OpenAI |
| 対象 | PHPの重大な脆弱性 |
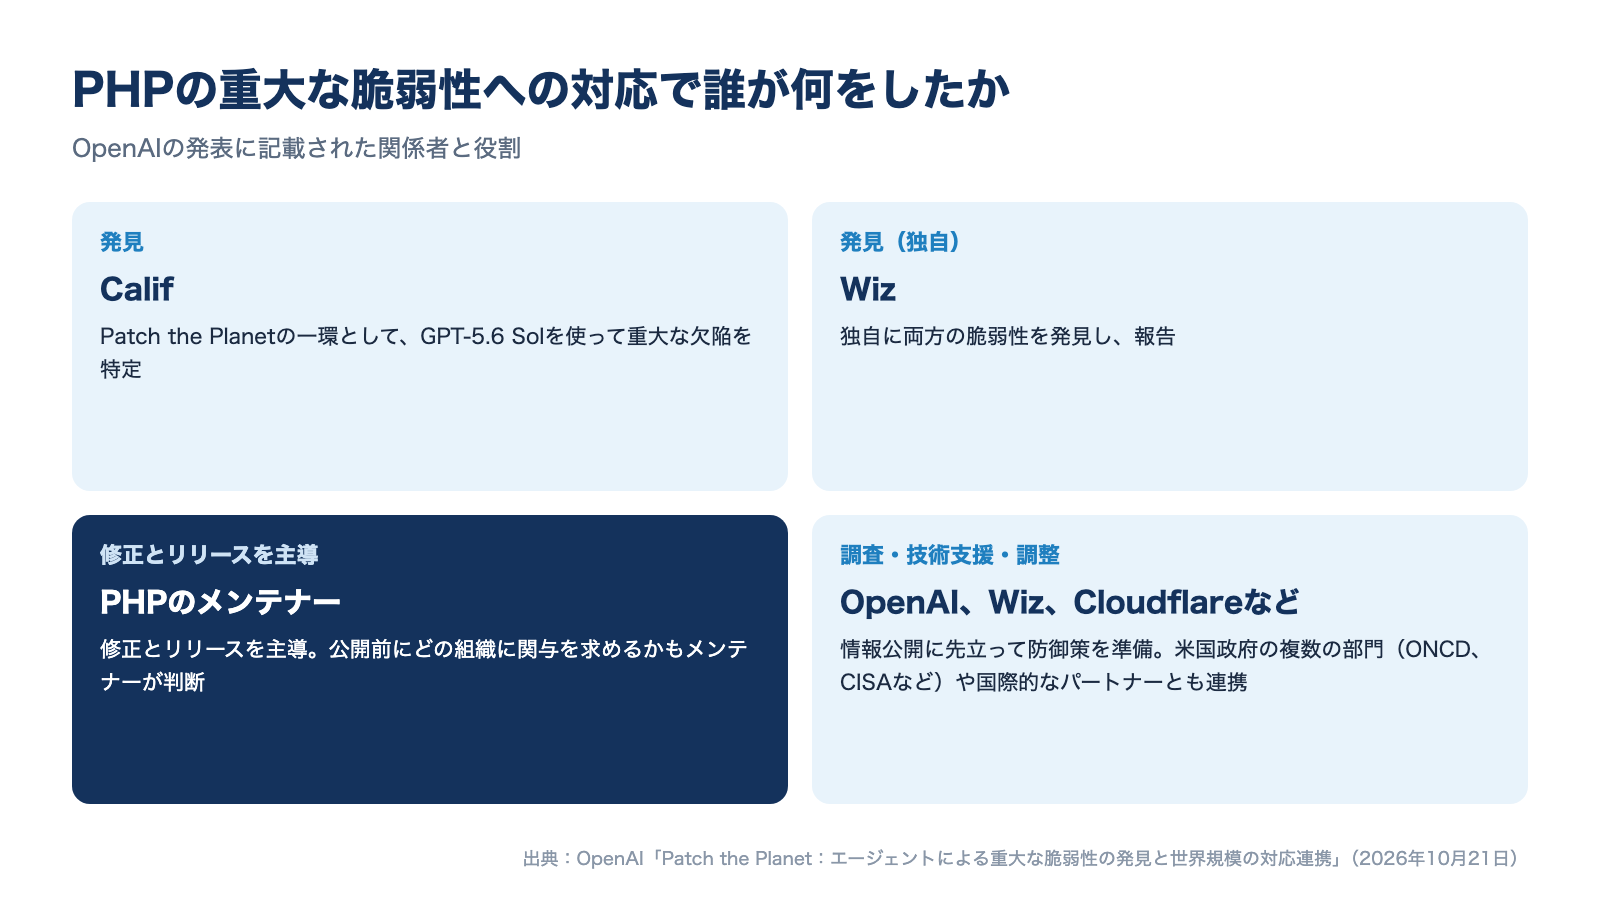
| 発見 | CalifがPatch the Planetの一環としてGPT‑5.6 Solで特定。Wizも独自に両方の脆弱性を発見・報告 |
| 修正 | PHPのメンテナーが修正とリリースを主導 |
| 協力 | OpenAI、Wiz、Cloudflareなどが調査・技術支援・調整に協力し、情報公開前に防御策を準備 |
| OpenAIの位置づけ | 近年で最も影響の大きいセキュリティ問題の一つ |
出典:OpenAI
※発表では、脆弱性の識別番号(CVE)や影響を受けるPHPのバージョンは本文に記載されていません。公開情報とガイダンスは、Patch the Planetのウェブサイトにまとめられているとしています。
PHPを利用する組織への呼びかけ
OpenAIは、PHPを利用する組織にとって今の最優先事項は修正の適用だとしています。運用担当者が脆弱性のある可能性があるPHPバージョンを特定できるよう、PHPバージョンチェッカーをCodexスキルとして公開しています。
Patch the Planetのウェブサイトでは、PHPについて次の情報を案内しているとされています。
・メンテナーによる公式パッチとアップグレード手順
・パートナーの技術調査
・暫定的な緩和策と、その限界や運用上のトレードオフ
・事業者や専門家への相談が必要なタイミング
・バックアップと復旧
AIが攻撃者より先に脆弱性を発見
OpenAIは、同社の知る限り、フロンティアAI(最先端のAIモデル)が攻撃者より先にこれらの脆弱性を発見したとしています。その結果、メンテナーやセキュリティ事業者は、公開前に修正や防御策を準備する猶予期間を得られたと説明しています。
一方で、同じ能力が攻撃者による攻撃ツールやエクスプロイト(脆弱性を悪用するプログラム)の迅速な開発にも役立つ可能性があると指摘しています。今回のバグは、OpenAIがすでに発見して修正に取り組んでいる複数の重大な脆弱性の一部にすぎず、今後数か月で同様の発見が急増すると見込んでいます。
OpenAIが提案する脆弱性対応の5段階
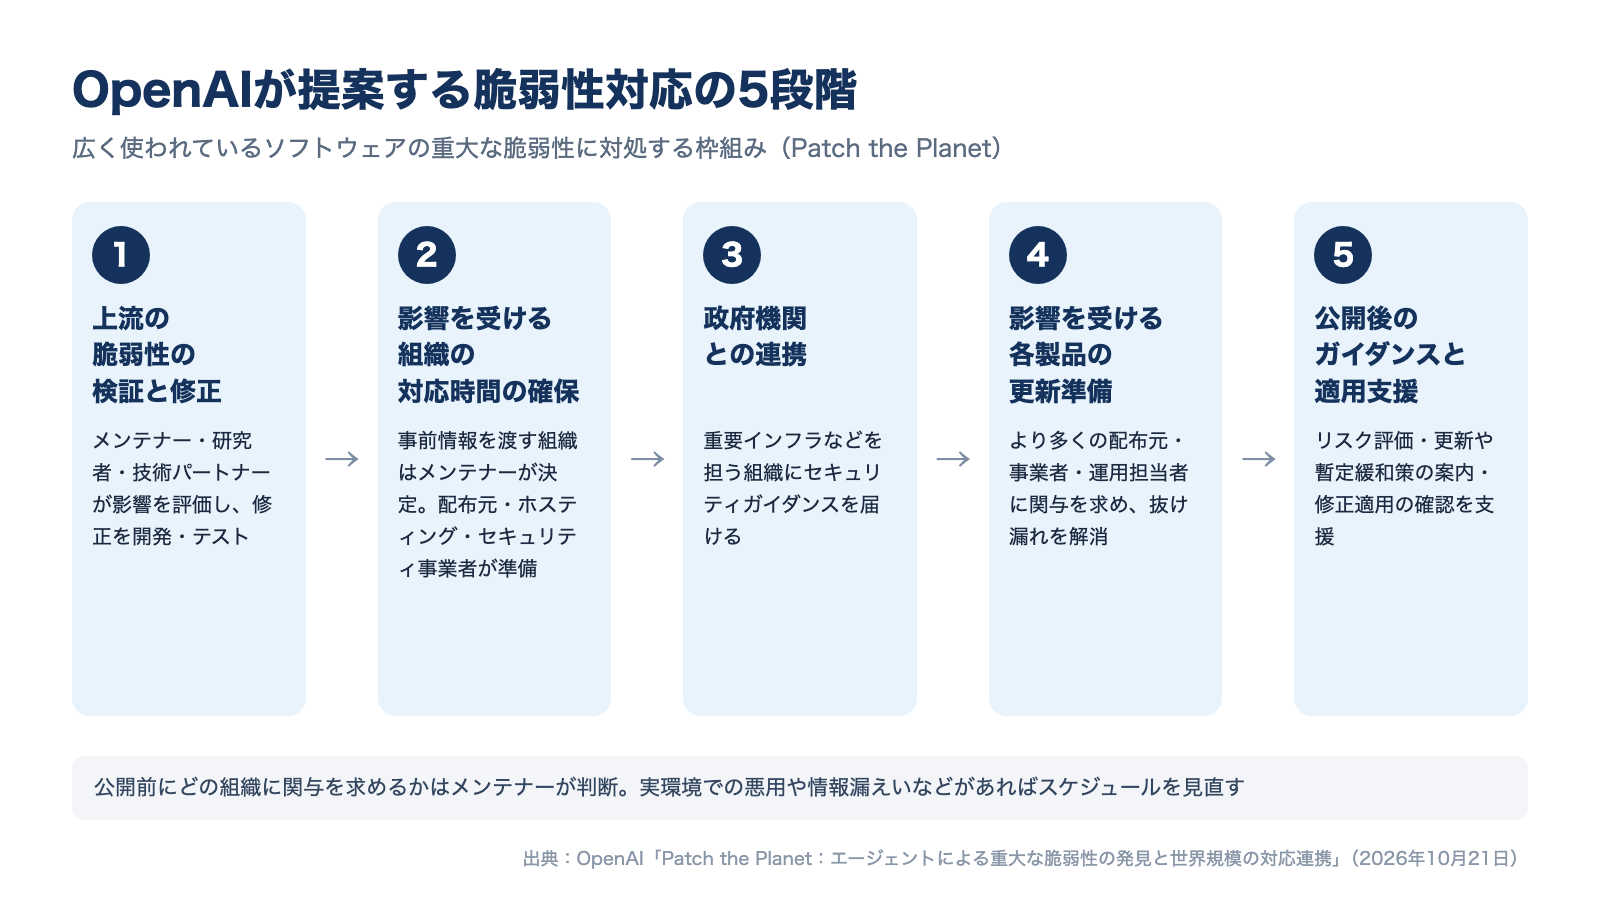
OpenAIは、広く使われているソフトウェアの重大な脆弱性に対処するための枠組みとして、次の5段階を提案しています。
| 段階 | 内容(発表より) |
|---|---|
| 1. 上流の脆弱性の検証と修正 | メンテナー、研究者、技術パートナーが発見内容を確認・影響を評価し、修正を開発・テスト。フロンティアモデルで攻撃者の視点に立ったテストも行う |
| 2. 影響を受ける組織の対応時間の確保 | 事前情報を必要とする組織を検討。どの組織に関与を求めるかはメンテナーが決定 |
| 3. 政府機関との連携 | 重要インフラなどを担う組織にセキュリティガイダンスを届ける |
| 4. 影響を受ける各製品の更新準備 | 配布元、ホスティング・サービス事業者、対応チーム、運用担当者に関与を広げ、抜け漏れを解消 |
| 5. パッチ提供開始後のガイダンス公開と適用支援 | リスクの評価、更新や暫定的な緩和策の案内、修正適用の確認を支援 |
PHPの事例では、ホワイトハウスのSuper Intelligence Force、国家サイバー長官室(ONCD)、サイバーセキュリティ・インフラセキュリティ庁(CISA)など米国政府の複数の部門や、国際的なパートナーとの連携に取り組んだとしています。
また、枠組みに沿って動くチームは、実環境での悪用、情報漏えい、脆弱性を推測できるパッチの公開、修正の停滞による利用者リスクの増大があれば、スケジュールを見直すとしています。
メンテナー支援とDaybreakへの10億ドルの助成
OpenAIは、防御側がAIの能力を活用できるよう、Daybreak for Frontline Defendersを通じてDaybreakの利用に10億ドルの助成を行うことを約束しています。支援の重点は、限られたセキュリティリソースで社会に不可欠なサービスを守る組織に置くとしています。
メンテナー向けには、次の支援が挙げられています。
・Codex for OSSを通じた、すべてのメンテナーへのサブスクリプション提供
・Rust Foundationなどのプロジェクトへの直接的な資金援助
・オープンソースプロジェクトは、Patch the Planetに応募して実務的な支援を受けられる
あわせて、悪用の可能性を減らすため、Daybreakに追加するブロック用分類器の調整も進めているとしています。OpenAIは、悪用を防ぐ安全対策が正当なセキュリティ業務まで妨げる可能性があるという難しいトレードオフがあると説明しています。
Codexそのものについては「Codexとは?開発を自動化するAIの進化」で解説しています。
より安全なソフトウェア基盤に向けた4つの分野
OpenAIは、個々の脆弱性の発見や修正にとどまらず、エンジニアが最初からより安全なソフトウェアを構築できるよう支援したいとして、次の分野を挙げています。
・開発当初からの安全なコード:コードを書く段階で危険なパターンを見つける
・メモリ安全なソフトウェア:重要なコンポーネントをメモリ安全な言語に移行する
・形式検証:数学的な証明で、指定されたセキュリティ特性を満たすことを示す
・隔離の強化:信頼できないファイルなどを処理するソフトウェアを、厳しく制限されたサンドボックス内で実行する
セキュリティコミュニティへの意見募集
OpenAIは、このアプローチを改善するため、特に次の点について意見を求めています。
・公開までの猶予期間:信頼できる修正の準備と適用に必要な時間
・緊急のパッチ適用:管理者アクセスを失ったシステムに、脆弱性を利用してパッチを適用すべき状況はあるか
・事前通知:事前の警告を必要としているのは誰か、通知範囲と漏えいリスクをどう比較するか
・デフォルトで安全なソフトウェアパッケージ:下流パッケージの修正や、旧バージョンへのバックポートをどう支援するか
PHPで動く海外向けサイトの運営者が確認したいこと
ここからは、上記の発表内容を踏まえたKollegaの考察です。
国・言語ごとに分かれたサイトも含めて、PHPのバージョンを洗い出したい
OpenAIは、PHPを利用する組織にとって最優先事項は修正の適用だとし、脆弱性のある可能性があるバージョンを特定するためのPHPバージョンチェッカーを公開しています。海外向けサイトでは、国や言語ごとにサーバーや管理会社が分かれていることがあるため、本社のサイトだけでなく、各国のサイトやキャンペーン用のサイトも含めて確認対象を洗い出すことが、修正漏れを防ぐうえで有効だと考えられます。ただし、どのバージョンが影響を受けるかは発表本文に記載がないため、PHPやPatch the Planetの公式情報で確認する必要があります。
更新作業でサイトを止める場合は、検索への影響も踏まえて計画したい
Googleのドキュメントでは、5xx(サーバーエラー)を返すとGoogleのクローラーは一時的にクロールの頻度を下げ、すでにインデックスされたURLは保持されるものの、最終的には削除されると説明されています(Google for Developers)。また、サーバーが2xxを返すようになると、クロールの頻度は徐々に戻るとしています。この説明を踏まえると、PHPの更新のためにサイトを一時停止する場合は、停止時間をできるだけ短くし、停止中にサーバーがどのステータスコードを返すかを事前に確認しておくことが、検索からの流入を守るうえで大切だと考えられます。
脆弱性情報の公開から修正までの時間は、今後さらに短くなる可能性がある
OpenAIは、今後数か月で同様の発見が急増すると見込み、同じAIの能力が攻撃ツールの迅速な開発にも役立つ可能性があると指摘しています。この2点から、Webサイトの運営では、制作会社やホスティング事業者との間で、脆弱性情報が出た際の連絡体制や更新の担当範囲をあらかじめ決めておく重要性が高まると考えられます。
以下は、発表内容から確認できる事実に基づくチェック項目です。
・自社や関連会社のサイトで、PHPを利用しているものがあるか
・PHPのメンテナーによる公式パッチとアップグレード手順を確認したか
・Patch the Planetのウェブサイトで、暫定的な緩和策やバックアップ・復旧の案内を確認したか
・ホスティング事業者や利用先の事業者から、ガイダンスが出ていないか
OpenAIのその他の発表については「OpenAI DevDay 2026の主な発表とマーケティング業務への影響」もあわせてご覧ください。
よくある質問
Q. Patch the Planetとは何ですか?
A. OpenAIの取り組みの名称です。PHPの事例では、セキュリティの専門知識とモデルへのアクセスを提供し、メンテナー主導の修正や、インフラ事業者・政府機関との調整を支援しました。オープンソースプロジェクトは応募して実務的な支援を受けられます。
Q. PHPの脆弱性は誰が見つけたのですか?
A. CalifがGPT‑5.6 Solを使って特定し、Wizも独自に両方の脆弱性を発見して報告しました。
Q. PHPを使っている場合、まず何をすればよいですか?
A. OpenAIは、最優先事項は修正の適用だとしています。脆弱性のある可能性があるバージョンを特定するため、PHPバージョンチェッカーがCodexスキルとして公開されています。
Q. 5段階の枠組みでは、誰が事前情報を受け取る組織を決めますか?
A. ソフトウェアのメンテナーが決定します。OpenAIは、関係者への連絡や情報共有に関する合意、チーム間の調整を支援するとしています。
まとめ
OpenAIは2026年10月21日、Patch the Planetの取り組みを通じて、PHPの重大な脆弱性への対応を主導したと発表しました。CalifがGPT‑5.6 Solで脆弱性を特定し、PHPのメンテナーが修正を主導、OpenAI・Wiz・Cloudflareなどが公開前の防御策の準備に協力しました。OpenAIは、今後同様の発見が急増すると見込み、5段階の対応の枠組みを提案して、セキュリティコミュニティの意見を募っています。
PHPで動くサイトを運営している場合は、まず修正の適用状況を確認し、国・言語ごとのサイトも含めて対応漏れがないかを点検することをおすすめします。
参考
・OpenAI「Patch the Planet:エージェントによる重大な脆弱性の発見と世界規模の対応連携」(2026年10月21日)
・Google for Developers「How HTTP status codes affect Google’s crawlers」(最終更新 2026年2月4日)
Kollegaでは、AI検索への対応状況を無料•1分で確認できる「AIO診断」を提供しています。自社サイトのAIO対応度を100点満点のスコアで評価ですることができますので、ぜひお試しください。


【記事監修】
Kollega株式会社 代表取締役CEO
菊池 明(きくち あきら)
2005年デジタルマーケティング支援企業に新卒入社。(2005年に上場)大手、上場企業のクライアントを中心にデジタルマーケティングに従事。2010年以降、海外法人の執行役員、取締役を歴任し、2019年同社副社長としてマーケティング事業を統括。メイン担当者として延べ20年、25か国/300社以上のコンサルティング実績を有する。2023年12月当社を設立、代表取締役CEOに就任する。